Hosting DoSieci obejmuje ochronę na poziomie infrastruktury sieciowej. Jej zadaniem jest ograniczanie złośliwego ruchu, zanim obciąży serwer. Uzupełniają ją zabezpieczenia aplikacji, aktualizacje i monitoring — każda z tych warstw odpowiada na inny rodzaj zagrożenia.
Czym jest DDoS i co próbuje zakłócić?
DDoS to rozproszony atak odmowy usługi: wiele urządzeń wspólnie generuje ruch, który ma wyczerpać zasoby potrzebne do obsługi prawdziwych użytkowników. Celem może być połączenie sieciowe, mechanizm obsługi połączeń albo sama aplikacja. Skutkiem bywają opóźnienia, błędy i czasowa niedostępność serwisu.
Nie każdy nagły wzrost ruchu jest atakiem. Podobny objaw może wywołać kampania reklamowa, publikacja popularnego wpisu, intensywny crawler lub błąd w integracji. Do rozpoznania potrzebne są dane: czas zdarzenia, wzorzec żądań, logi oraz stan serwera.
Podział celów ataku i podstawy reakcji opisuje poradnik CISA, FBI i MS-ISAC o reagowaniu na DDoS (PDF).
Ochrona sieci a ochrona aplikacji: dlaczego potrzebne są obie?
Duży strumień pakietów może przeciążyć połączenie, zanim ruch dotrze do WordPressa. Z kolei wielokrotne wywołanie kosztownej funkcji sklepu może obciążyć PHP lub bazę przy stosunkowo niewielkiej ilości przesłanych danych. Tych sytuacji nie diagnozuje się wyłącznie liczbą megabitów na sekundę.
| Obszar | Co może zostać przeciążone? | Przykładowa warstwa ochrony |
|---|---|---|
| Sieć, głównie L3/L4 | Pasmo, urządzenia sieciowe i obsługa połączeń | Wykrywanie i filtrowanie ruchu w infrastrukturze operatora |
| Aplikacja, L7 | HTTP, wyszukiwarka sklepu, PHP i baza danych | Reguły WAF, kontrola częstotliwości żądań i optymalizacja kosztownych operacji |
| Utrzymanie witryny | Podatny kod, skompromitowane konto lub pliki | Aktualizacje, silne logowanie, skanowanie i kopie zapasowe |
WAF analizuje żądania kierowane do aplikacji według określonych reguł. Rate limiting ogranicza częstotliwość wybranych operacji. Żaden z tych mechanizmów nie zastępuje zapasu i ochrony sieciowej przed przeciążeniem łącza. Z kolei sieciowe Anti-DDoS nie rozpoznaje automatycznie sensu każdej poprawnie wyglądającej operacji w sklepie.
Przykład rozdzielenia warstw opisuje dokumentacja ochrony sieciowej i aplikacyjnej OVHcloud. To wyjaśnienie mechanizmu, a nie deklaracja dodatkowych usług aplikacyjnych w każdym pakiecie.
Co obejmuje Anti-DDoS w hostingu DoSieci?
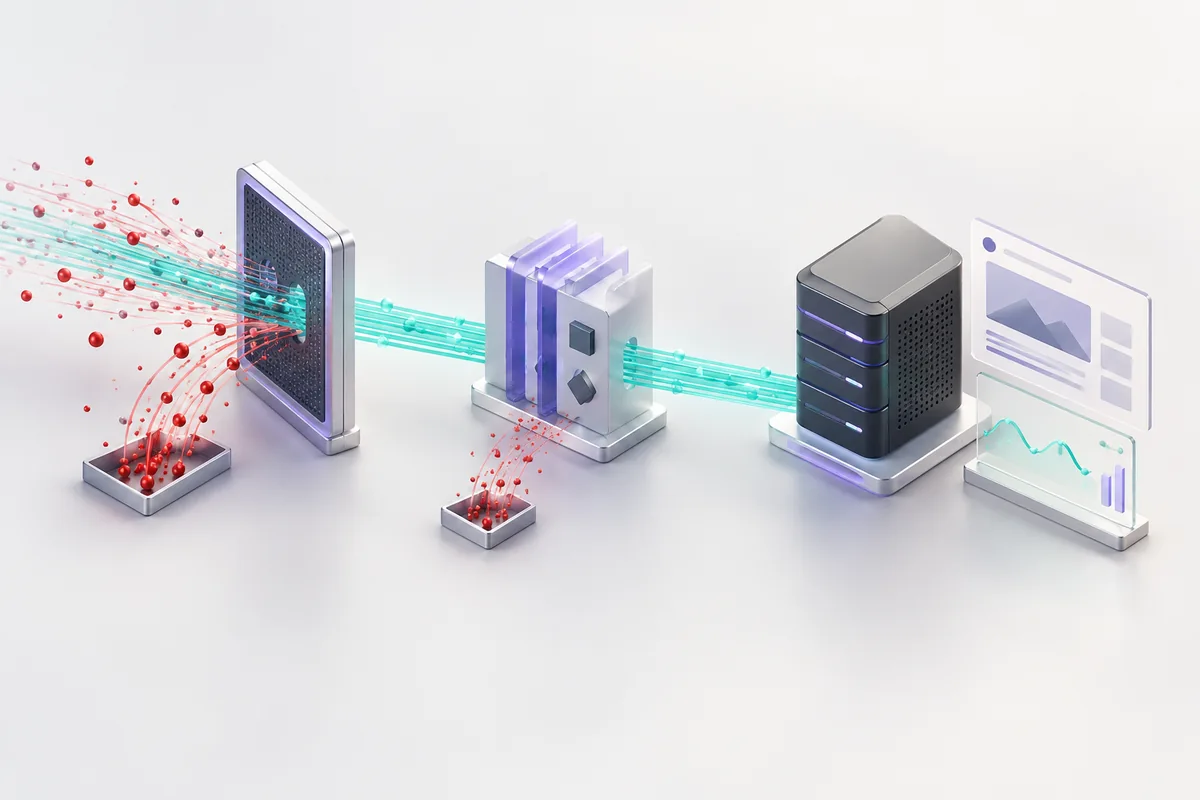
Sieciowa ochrona Anti-DDoS jest elementem infrastruktury hostingu DoSieci. Nie wymaga instalowania wtyczki w WordPressie ani włączania opcji osobno dla każdej domeny. Ten poziom ochrony działa niezależnie od używanego CMS-a.
Drugą część stanowią mechanizmy działające na serwerze i w aplikacji. W naszej ofercie znajdziesz również Imunify360, łączący różne funkcje zabezpieczeń środowiska. Nie należy utożsamiać nazwy tego pakietu z gwarancją zatrzymania każdego ataku HTTP.
Anti-DDoS ogranicza ryzyko i skutki określonych ataków. Nie oznacza gwarancji nieprzerwanej dostępności w każdej sytuacji ani usuwania dowolnych błędów witryny. Przy wymaganiach krytycznych uzgodnij z nami zakres usługi i plan reagowania przed uruchomieniem projektu.
Podawane w opisie infrastruktury łącze serwera do 1 Gb/s opisuje inny parametr niż wydajność systemu filtrowania ruchu. Nie wyznacza automatycznie „maksymalnego rozmiaru ataku”, jaki można obsłużyć, ani pasma zarezerwowanego dla pojedynczego klienta.
Co możesz zrobić po stronie swojej strony lub sklepu?
Zacznij od działań, które pomagają także przy zwykłym obciążeniu. Aktualizuj CMS, motyw i używane dodatki, usuwaj niepotrzebne rozszerzenia i chroń konta administracyjne. Utrzymuj kopię, z której potrafisz odtworzyć działający serwis.
- Ogranicz koszt powtarzalnych operacji. Cache publicznych stron zmniejsza ilość pracy aplikacji. W sklepie zachowaj prawidłową obsługę koszyka, płatności i sesji klienta.
- Przyjrzyj się najdroższym adresom. Wyszukiwarka, rozbudowane filtry i eksporty mogą wymagać innych zasad niż statyczna strona informacyjna.
- Dobieraj ograniczenia do funkcji. Reguła dla logowania nie powinna automatycznie blokować integracji magazynowej, monitoringu lub potwierdzeń płatności.
- Sprawdzaj skutki zmian. Po dodaniu WAF, CDN albo limitów przetestuj formularze, koszyk, webhooki i dostęp dla prawidłowych użytkowników oraz robotów wyszukiwarek.
Podejście do kontroli kosztownych operacji i limitowania żądań opisuje OWASP — Denial of Service Cheat Sheet. Zasady należy dopasować do architektury i rzeczywistego ruchu.
Jeżeli rozważasz dodatkowy CDN lub WAF dla swojej domeny, uzgodnij wdrożenie z obsługą hostingu. Trzeba uwzględnić DNS, SSL, przekazywanie adresu klienta i połączenie z serwerem źródłowym. Samo włączenie nowej usługi bez sprawdzenia konfiguracji może wprowadzić kolejną przyczynę błędów.
Strona zwalnia: jak sprawdzić, czy to atak?
Komunikat 503, wolny koszyk czy wysoki CPU nie wystarczą do rozpoznania DDoS. Sprawdź, czy problem dotyczy całej domeny, jednego adresu czy konkretnej operacji. Porównaj jego początek z publikacją zmian, importem produktów, kopią zapasową i kampanią.
- Zapisz czas ze strefą czasową. Podaj początek i koniec zdarzenia, np. 14:10–14:25 czasu polskiego. Dzięki temu można zestawić pomiary z różnych systemów.
- Podaj domenę, adres i objaw. Dołącz kod błędu lub zrzut komunikatu. Zaznacz, czy awaria występuje również z innego połączenia internetowego.
- Sprawdź ruch i zasoby w tym samym przedziale. Logi HTTP, liczba żądań i zdarzenia ograniczenia CPU, RAM lub EP pomagają odróżnić sieć od aplikacji. Zobacz gdzie znaleźć logi strony w Plesku.
- Przekaż dane do wsparcia. Jeżeli zabezpieczenie zablokowało prawidłowe działanie, opisz konkretną czynność. W zgłoszeniu nie przesyłaj haseł ani pełnych danych klientów.
Po naszej stronie można porównać zdarzenie ze stanem infrastruktury i dostępnymi logami. Czasem przyczyną jest atak, a czasem przeciążony proces lub wadliwa integracja. W przypadku limitów konta pomoże też poradnik jak interpretować zasoby hostingu.
Najczęstsze pytania o Anti-DDoS
Czy muszę samodzielnie aktywować ochronę?
Sieciowa ochrona infrastruktury hostingu DoSieci nie wymaga osobnej aktywacji w WordPressie. Dodatkowe reguły aplikacyjne lub usługa CDN/WAF dla domeny mogą wymagać osobnego wdrożenia i testów.
Czy Anti-DDoS zabezpiecza przed włamaniem?
Odmowa usługi i przejęcie witryny to różne zagrożenia. Nadal potrzebujesz aktualnego oprogramowania, bezpiecznych kont, kontroli dostępu i kopii danych. Więcej w poradniku bezpieczeństwo WordPressa.
Czy większy pakiet rozwiąże każdy problem z atakiem?
Większy zapas zasobów może pomóc przy prawidłowym ruchu i niektórych przeciążeniach. Nie zastępuje odpowiedniego filtrowania. Najpierw ustalamy, który zasób i jaki rodzaj żądań powoduje problem.
Czy zabezpieczenia mogą odrzucić prawidłowe żądanie?
Tak, zbyt szeroka reguła może utrudnić dostęp użytkownikowi lub integracji. Zgłoś domenę, czas i wykonywaną czynność. Pozwala to sprawdzić konkretną regułę i jej skutki.