Hasło użytkownika MySQL lub MariaDB zmienisz w Plesku. To inne konto niż administrator WordPressa i inne hasło niż hasło logowania do panelu Plesk. Przed zmianą sprawdź, które aplikacje korzystają z tego użytkownika, i przygotuj aktualizację ich konfiguracji.
Jak zmienić hasło użytkownika bazy w Plesku?
- Wybierz właściwą domenę lub subskrypcję i otwórz Bazy danych.
- Przejdź do zakładki Zarządzanie użytkownikiem (w innych wersjach: użytkownicy bazy) i otwórz właściwego użytkownika. Możesz też rozwinąć wiersz bazy i wybrać go w sekcji Użytkownicy.
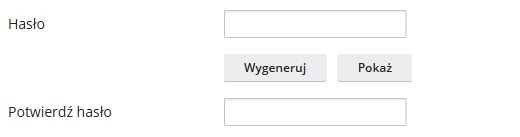
- Wpisz nowe hasło w polach Hasło i Potwierdź hasło albo skorzystaj z Wygeneruj. Zapisz je w bezpiecznym menedżerze haseł.
- Zatwierdź zmianę przyciskiem OK lub Zastosuj. Od razu zaktualizuj dane połączenia we wszystkich aplikacjach korzystających z tego konta.
- Sprawdź witrynę, panel administracyjny oraz zadania cykliczne. W WordPressie hasło znajduje się w
DB_PASSWORDw plikuwp-config.php.
Zmiana hasła wpływa na aplikację
WordPress i inne systemy zapisują dane połączenia z MySQL w pliku konfiguracyjnym. Po zmianie hasła użytkownika bazy trzeba od razu zaktualizować ten plik. W przeciwnym razie strona pokaże błąd połączenia, mimo że sama baza nadal istnieje.
Przed operacją zapisz kopię konfiguracji i upewnij się, którego użytkownika używa aplikacja. Jedna baza może mieć kilka kont z różnymi uprawnieniami.
- sprawdź użytkownika przypisanego do bazy
- wygeneruj silne hasło
- zaktualizuj konfigurację aplikacji
- przetestuj stronę i zadania cykliczne
Najczęstsze problemy po zmianie
Jeżeli aplikacja nie łączy się z bazą, sprawdź literówki, host bazy i uprawnienia użytkownika. W WordPressie dane znajdują się zwykle w wp-config.php. Inne aplikacje mogą używać pliku .env lub osobnej konfiguracji.
Nie przywracaj starego słabego hasła tylko po to, aby strona zaczęła działać. Lepiej poprawić dane połączenia i upewnić się, że plik konfiguracyjny nie jest publicznie dostępny.
Po zmianie hasła zaktualizuj konfigurację strony
Zmiana hasła użytkownika MySQL w Plesku jest bezpieczna dopiero wtedy, gdy takie samo hasło zostanie wpisane w konfiguracji aplikacji. W WordPressie będzie to plik wp-config.php, a w sklepach internetowych odpowiedni plik konfiguracyjny systemu.
Jeżeli hasło zostało zmienione po incydencie bezpieczeństwa, warto dodatkowo sprawdzić użytkowników panelu CMS, aktualność wtyczek i logi błędów.